Netskope|企業雲端、資料與 AI 安全平台
當企業工作流程逐步移往 SaaS、雲端平台與生成式 AI,資安管理的重點已不只是保護網路邊界, 而是必須看見使用者如何存取應用程式、資料如何流動,以及 AI 工具如何使用企業資訊。 Netskope 以雲端原生 SASE 平台整合安全服務、零信任存取、資料防護與網路能力, 協助企業在分散式工作環境中建立一致的安全控管。
從企業雲端與 AI 使用情境,找到安全升級商機
當企業面臨雲端應用普及、AI 工具導入與資料安全管理等挑戰時,以下情境可協助您檢視現有資安架構,找出潛在風險與 Netskope 的應用機會。實際方案組合仍須依企業現有架構、授權範圍與安全需求進行評估。
AI 工具快速普及,企業看不見資料流向
員工使用生成式 AI、AI Agent 或未經核准的雲端工具,企業需要辨識使用行為並依資料敏感度制定控管政策。
SkopeAICASBDLPSaaS 與雲端應用增加,管理政策分散
企業同時使用多種 SaaS 與雲端服務,需要掌握應用程式使用狀況、存取風險及資料分享行為。
CASBSWGCloud Security混合辦公與外部存取,傳統 VPN 不敷使用
遠端員工、委外人員與合作夥伴需要存取內部應用程式,企業希望依身分、設備與情境提供最小權限。
ZTNAZero Trust敏感資料散布多個平台,外洩風險難掌握
個資、財務資料、研發文件與智慧財產可能經由網頁、雲端服務或端點流動,需要一致的資料識別與防護政策。
Advanced DLPData Security哪些企業更需要 Netskope?
從企業雲端應用成熟度、資料敏感程度及遠端存取需求出發,檢視現有資安架構是否足以因應日益複雜的工作環境,並找出雲端安全、資料保護與零信任存取的強化方向。
| 優先客群 | 常見需求與方向 |
| 金融與大型企業 | 跨部門資料控管、雲端應用治理、零信任存取及合規要求。 |
| 製造業與多據點企業 | 跨廠區連線、供應鏈協作、遠端維運,以及 IT/OT 周邊存取管理。 |
| 科技業與研發團隊 | 原始碼、研發文件、智慧財產保護,並管理 SaaS 與 AI 工具使用。 |
| 雲端與 SaaS 高度使用者 | Shadow IT、雲端資料分享、應用程式風險與使用者行為可視性。 |
企業資安需求與應用情境
從企業目前最迫切的資安需求出發,無論是 AI 使用管理、SaaS 資料保護、零信任網路存取(ZTNA),或資料外洩防護(DLP),都能進一步了解 Netskope 如何透過整合式安全平台,協助企業強化雲端環境與資料安全。
| 客戶現況/觸發事件 | Netskope 應對情境 |
| 員工大量使用 ChatGPT、AI Agent 或其他生成式 AI | SkopeAI、CASB、DLP:盤點 AI 使用情境,評估資料存取與使用政策。 |
| 導入 Microsoft 365、Google Workspace 或多種 SaaS | CASB、SWG、DLP:掌握雲端應用使用情形及資料分享風險。 |
| VPN 維運複雜,外部人員需要存取內部系統 | ZTNA:依使用者、設備與情境控管應用程式存取。 |
| 曾發生個資、機密文件或研發資料外流疑慮 | Advanced DLP:評估資料識別、政策控管與跨環境防護需求。 |
| 分公司、遠端據點網路與安全設備各自管理 | SASE、SD-WAN、NewEdge:評估網路與安全服務整合的可行性。 |
Netskope One 平台
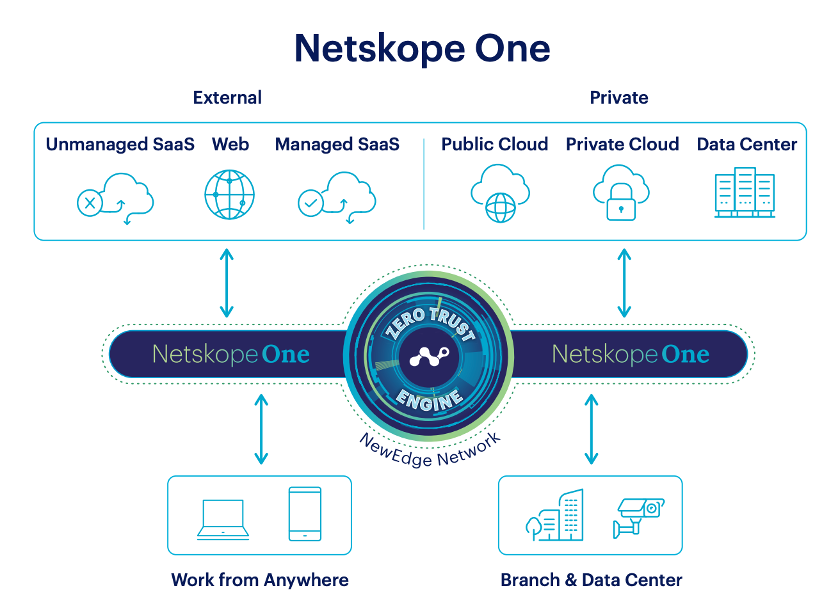
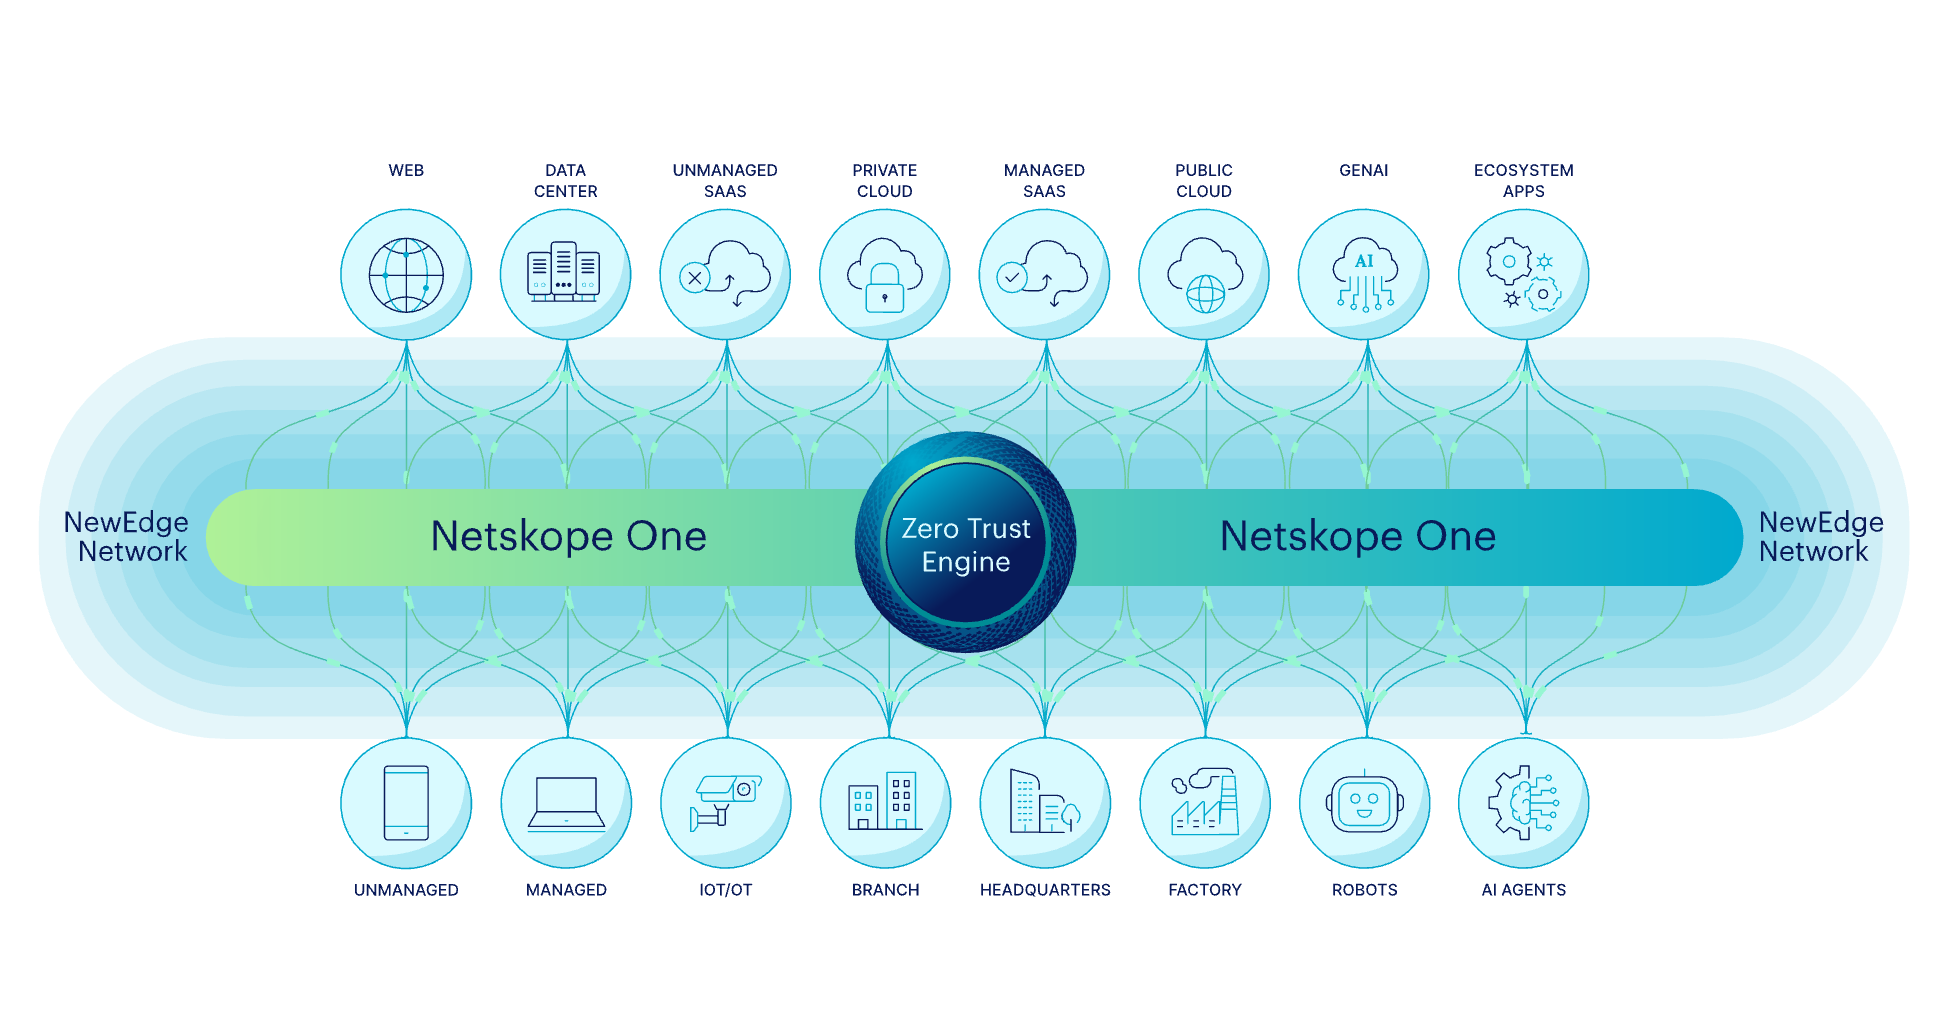
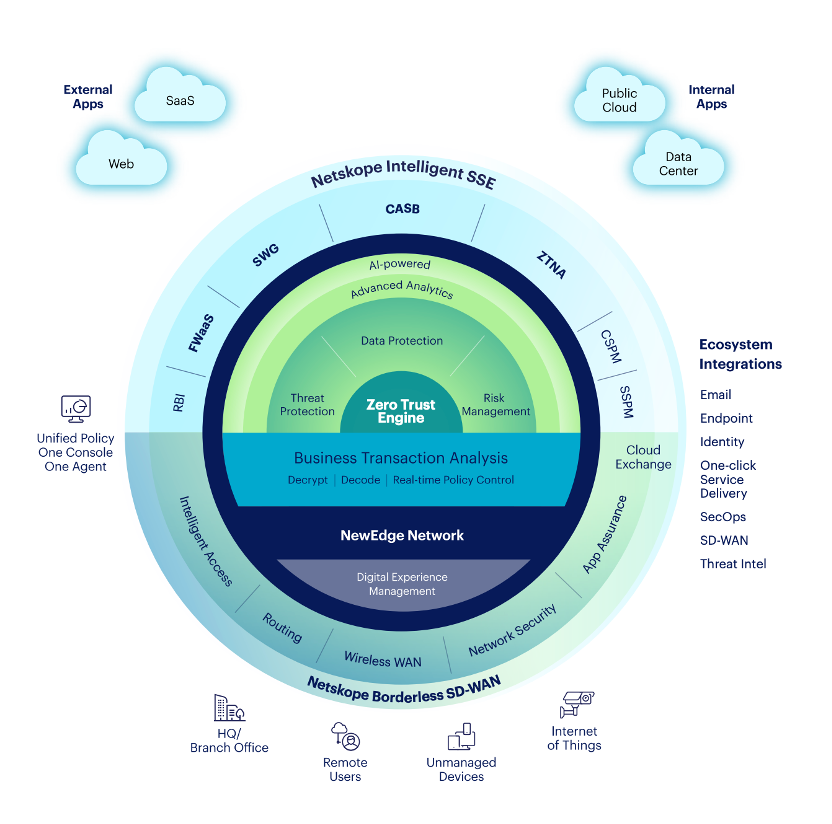
Netskope One 是雲原生的 SASE 平台, 透過 Single-Pass 架構整合多項安全與網路功能, 包含安全網頁閘道(SWG)、雲端存取安全代理(CASB)、 零信任網路存取(ZTNA)、資料外洩防護(DLP)、 進階威脅防護及 SD-WAN 等能力。
| 技術 |
|
| 優勢 | 整合多項安全與網路功能, 協助企業簡化管理流程、降低架構複雜度, 並因應多雲及混合辦公環境的需求。 |
NewEdge 全球私有雲網路
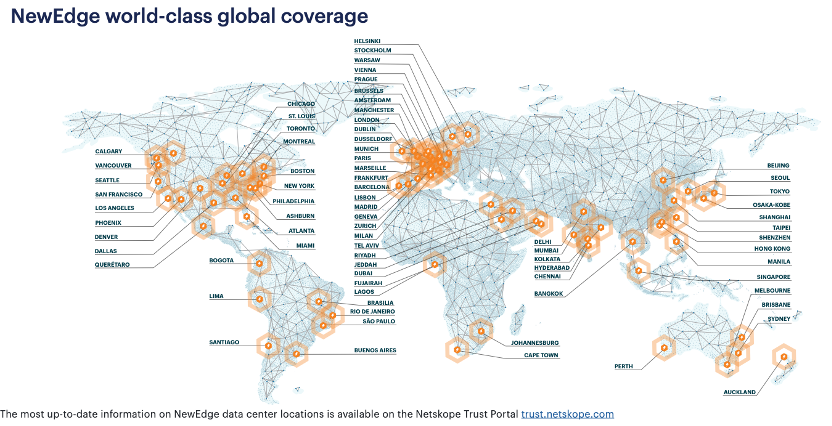
NewEdge 是 Netskope 的全球私有雲網路基礎設施, 用於支援 SASE 平台的安全服務與資料傳輸。 透過全球分布的服務節點及網路互連, 協助使用者就近連接安全服務, 改善不同地區使用雲端應用程式時的連線體驗。
| 技術 |
|
| 優勢 | 提供全球化的雲端安全服務網路基礎, 協助跨國企業與分散式辦公環境維持一致的連線體驗。 |
Zero Trust Engine 零信任引擎
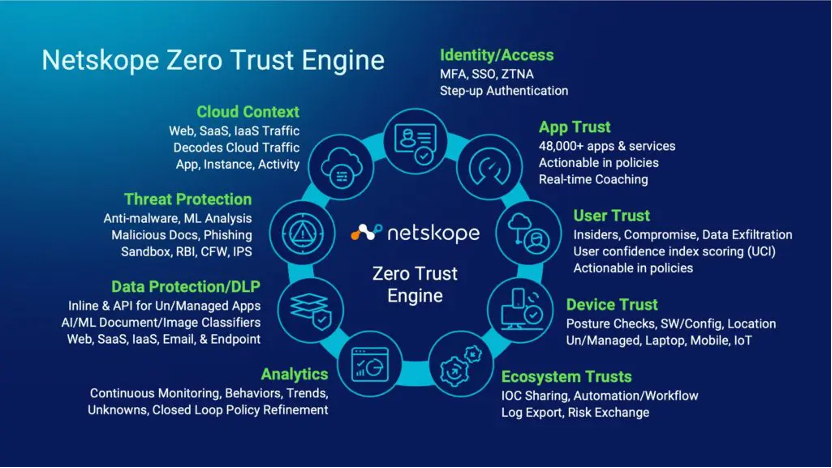
Netskope 零信任安全架構以持續驗證與最小權限原則為基礎, 根據使用者身分、設備狀態、存取位置及應用程式情境, 評估存取要求,協助企業降低未授權存取與內部橫向移動風險。
| 技術 |
|
| 優勢 | 協助企業從傳統網路邊界防護, 轉向以使用者、設備與應用程式為核心的存取控管模式。 |
SkopeAI 人工智慧與機器學習
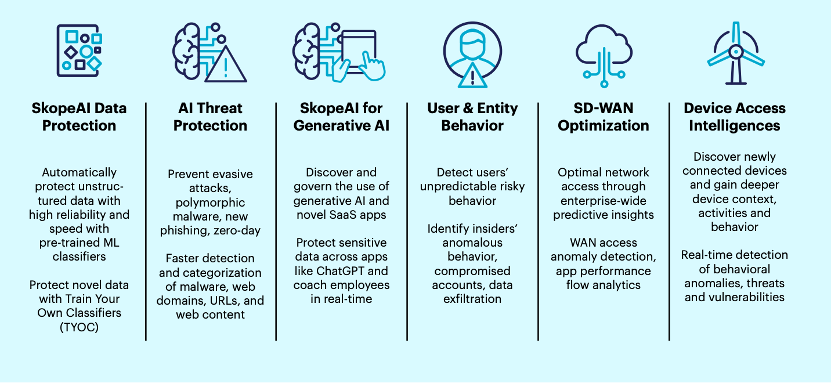
Netskope 運用 AI 與機器學習技術, 協助分析使用者行為、辨識異常活動、 分類企業資料及掌握潛在安全風險, 提升企業在雲端與網路環境中的安全管理能力。
| 技術 |
|
| 優勢 | 透過資料分析與 AI 輔助, 協助資安團隊掌握異常行為及資料風險, 提升安全管理效率。 |
進階資料防洩漏 Advanced DLP
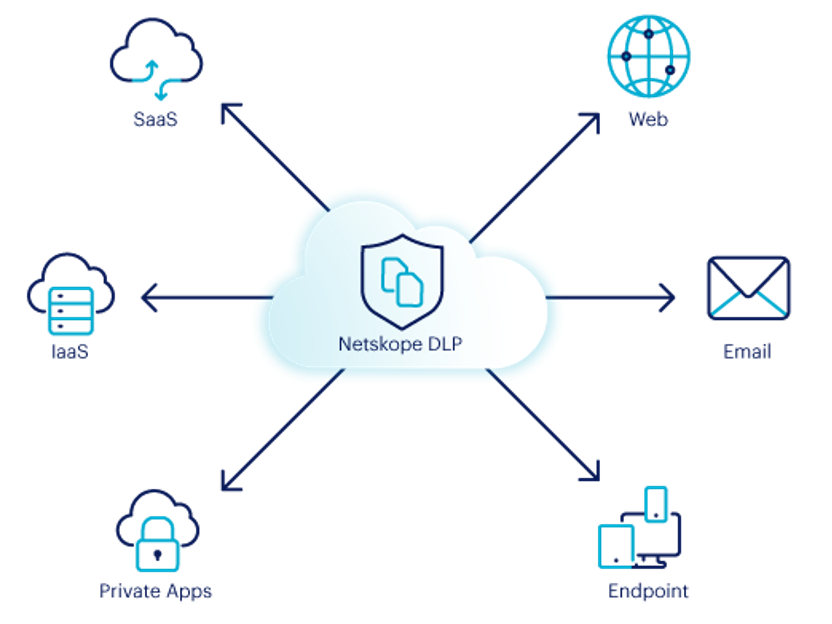
Netskope DLP 提供跨雲端、網頁、SaaS、 IaaS 與端點環境的資料保護能力, 協助企業識別敏感資訊並依照安全政策控管資料使用與傳輸。
| 技術 |
|
| 優勢 | 協助企業掌握敏感資料的使用與流向, 降低資料外洩風險並提升資料治理能力。 |
Borderless SD-WAN 無邊界 SD-WAN
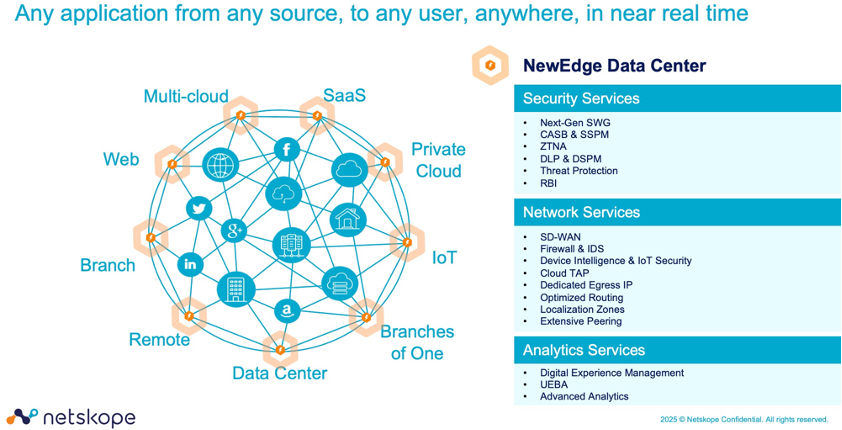
Netskope SD-WAN 協助企業管理分支機構、 遠端使用者與雲端應用程式之間的網路連線, 並結合安全服務與網路流量管理, 支援企業逐步調整傳統 WAN 與 VPN 架構。
| 技術 |
|
| 優勢 | 協助企業改善分支機構與雲端應用程式的連線管理, 並提升網路架構的彈性。 |
Intelligent SSE 智慧安全服務邊緣
Netskope SSE 整合雲端與網頁安全服務, 包含 SWG、CASB、ZTNA 與 DLP, 協助企業統一管理使用者存取、雲端應用程式及資料安全。
| 技術 |
|
| 優勢 | 整合雲端存取、網頁安全、零信任及資料保護, 協助企業建立一致的安全管理架構。 |
其他關鍵技術特性
- Cloud TAP: 協助企業掌握雲端環境中的網路流量, 並與 SIEM、NDR 等資安分析工具整合。
- SaaS 安全態勢管理: 協助檢視 SaaS 應用程式的設定與使用情形, 掌握潛在的配置及資料風險。
- Kubernetes 環境支援: 協助企業掌握雲原生應用環境中的安全活動。
- 雲端安全整合: 結合雲端與網頁流量檢查, 協助企業建立一致的安全政策。
- 無代理程式整合方式: 可依照企業環境與需求, 評估 API 整合及其他部署模式。
技術架構優勢
- 雲原生設計: 透過雲端服務架構支援不同地點與使用者的安全需求。
- 單一平台整合: 整合 SSE 與 SD-WAN 等能力, 協助企業簡化安全及網路管理架構。
- 全球網路基礎設施: 透過 NewEdge 網路服務, 支援使用者連接雲端安全服務。
- AI 輔助分析: 運用 AI 與機器學習能力, 協助辨識異常活動與資料風險。
- 資料保護管理: 結合資料分類、存取政策與 DLP, 協助企業管理敏感資訊。
十大產業應用
Netskope SASE 平台整合雲端安全、零信任存取、 資料防護與網路管理能力, 可依照不同產業的資訊環境與業務需求, 規劃相應的安全管理策略。 以下整理十種常見產業應用情境。
一、金融產業:零信任與資料保護
- 透過 Zero Trust Network Access(ZTNA) 與情境感知存取政策,管理使用者與設備的應用程式存取權限。
- 運用 DLP 識別與控管金融交易資料及客戶個資, 降低敏感資料外洩風險。
- 整合雲端安全與網路管理能力, 協助企業因應分散式辦公及雲端服務使用需求。
| 應用場景 |
|
| 技術重點 |
| 零信任存取、資料防洩漏及雲端安全政策管理。 |
二、醫療健康:醫療資料與遠距連線保護
- 透過雲端安全服務與存取政策, 管理醫療人員及合作單位對醫療應用程式的使用權限。
- 運用資料防護機制, 協助保護電子病歷及其他敏感醫療資訊。
- 透過 NewEdge 網路服務, 支援不同地點的使用者連接雲端應用程式。
| 應用場景 |
|
| 技術重點 |
| 零信任存取、資料防護及雲端網路安全。 |
三、零售電商:消費者資料與雲端應用防護
- 透過資料防洩漏機制, 協助保護會員資料及支付相關資訊。
- 管理企業使用的 SaaS 與雲端應用程式, 掌握資料存取與使用情形。
- 透過集中式政策管理, 協助維持線上及分支據點的安全管理一致性。
| 應用場景 |
|
| 技術重點 |
| CASB、DLP、雲端應用程式管理及安全政策控管。 |
四、製造業:跨廠區與 OT/IT 環境安全
- 透過 SD-WAN 與雲端安全服務, 管理不同廠區及遠端使用者的網路連線。
- 透過零信任存取政策, 控管內部應用程式及第三方維護人員的存取權限。
- 運用資料保護與網路安全政策, 協助保護研發資料及企業重要資訊。
| 應用場景 |
|
| 技術重點 |
| SD-WAN、ZTNA、DLP 及雲端安全管理。 |
五、教育機構:校園網路與雲端學習安全
- 透過網路流量管理與安全政策, 協助維持校園及遠距教學環境的網路使用品質。
- 管理師生對雲端學習平台及校務系統的存取權限。
- 透過雲端安全及資料保護機制, 協助保護研究資料及校園資訊。
| 應用場景 |
|
| 技術重點 |
| 雲端安全、零信任存取及網路流量管理。 |
六、政府機關:跨部門資料與雲端安全
- 透過集中式安全政策, 管理不同政府單位及使用者的應用程式存取權限。
- 運用 DLP 與雲端安全服務, 協助保護公務資料及敏感資訊。
- 結合雲端及網頁流量管理, 提升政府資訊環境的可視性與安全管理能力。
| 應用場景 |
|
| 技術重點 |
| 零信任存取、DLP 及集中式安全政策管理。 |
七、能源產業:關鍵系統存取與資料保護
- 透過零信任存取機制, 管理內部系統及第三方維護人員的存取權限。
- 運用網路安全與資料保護政策, 協助企業管理關鍵資訊及跨據點資料流動。
- 透過 SD-WAN 與雲端安全服務, 支援不同營運據點的網路連線需求。
| 應用場景 |
|
| 技術重點 |
| ZTNA、SD-WAN 及資料安全管理。 |
八、科技新創:雲原生與開發環境安全
- 透過雲端安全管理, 協助掌握 SaaS、IaaS 及開發環境中的資料使用情形。
- 結合資料防護政策, 協助保護程式碼、開發文件及企業敏感資料。
- 支援企業在雲端及混合環境中管理使用者存取權限。
| 應用場景 |
|
| 技術重點 |
| CASB、DLP、ZTNA 及雲端安全管理。 |
九、媒體娛樂:內容與數位資產保護
- 透過資料防洩漏機制, 協助保護影音內容、製作資料及企業機密資訊。
- 透過雲端安全與存取政策, 管理不同製作團隊及合作夥伴的資料使用權限。
- 結合網路管理能力, 支援跨地區影音製作及雲端協作需求。
| 應用場景 |
|
| 技術重點 |
| DLP、零信任存取及雲端應用程式安全。 |
十、運輸物流:分散式營運網路安全
- 透過 SD-WAN 管理不同營運據點及遠端環境的網路連線。
- 運用零信任存取機制, 管理員工、合作夥伴及第三方服務的系統存取權限。
- 透過資料保護與雲端安全服務, 協助保護物流資訊及企業營運資料。
| 應用場景 |
|
| 技術重點 |
| SD-WAN、ZTNA 及資料保護政策。 |
不同產業面臨的資安挑戰雖然不同, 但都需要掌握使用者、設備、應用程式及資料的存取情形。 Netskope 透過 SASE 平台整合雲端安全、零信任存取、 資料防護及網路管理能力, 協助企業依照自身環境與業務需求建立適合的安全架構。
Netskope:SSE 與 SASE 雙料領導者
在企業雲端化、混合辦公與 AI 應用快速發展的環境下,Netskope 持續獲得 Gartner 在安全服務邊緣與 SASE 平台領域的肯定,展現其整合雲端安全、零信任存取與網路服務的市場地位。
SASE Platforms
連續 3 年獲選 Gartner Magic Quadrant 領導者,並在執行能力(Ability to Execute)方面位居最高。
查看 Gartner SASE 評比雙料領導者地位:Netskope 是全球少數同時在 SASE Platforms 與 SSE Magic Quadrant 中獲評為 Leader 的廠商之一。此項市場肯定可作為企業評估整合式雲端安全架構時的參考。
Gartner Peer Insights 使用者評價
資料整理日期:2026 年 11 月 9 日。Magic Quadrant 評比與 Gartner Peer Insights 使用者評分屬不同評估機制;使用者評分會隨評論更新而變動,實際數值請以 Gartner 網站為準。Gartner 不為其出版物中呈現的任何廠商、產品或服務背書。

Netskope 台灣代理商|逸盈科技
逸盈科技提供 Netskope 產品諮詢、需求評估、技術交流與 PoC 導入協助,協助企業依據實際環境規劃合適的雲端安全、資料防護及零信任架構,並透過與合作夥伴的技術協作,推動企業資安應用落地。聯絡逸盈科技・產品諮詢 →