SentinelOne Singularity
AI 原生資安防護平台
從端點防護到整合式資安營運, 讓威脅偵測、事件調查與安全回應建立在共同的平台基礎上。
SentinelOne Singularity Platform 透過整合式資料架構、 AI 分析能力及自動化工作流程, 協助企業掌握端點、雲端及其他支援環境中的安全訊號, 改善資安團隊的日常監控與事件處理流程。
不只是偵測威脅,而是串聯防護、調查與回應
透過共同資料基礎、AI 輔助分析及自動化工作流程, 協助資安團隊減少工具分散造成的資訊落差, 從單一安全警示進一步理解事件脈絡, 並依據管理政策採取適當的應變措施。
企業資安面臨的挑戰
當企業的 IT 環境橫跨端點、雲端、身分與多種安全工具, 資安團隊不只需要偵測威脅, 還必須有效整合資料、判斷事件並執行回應。
安全工具分散
不同工具各自管理資料與告警, 跨系統追查事件時容易產生資訊落差, 增加管理與整合負擔。
告警資訊過量
大量安全告警需要人工判讀與分類, 分析人員必須花時間整理背景資料, 才能判斷事件是否需要進一步處理。
調查與應變流程分散
從事件確認、資料蒐集到處置, 可能需要切換多種工具, 使事件處理流程更為複雜。
Singularity Platform:整合式資安平台
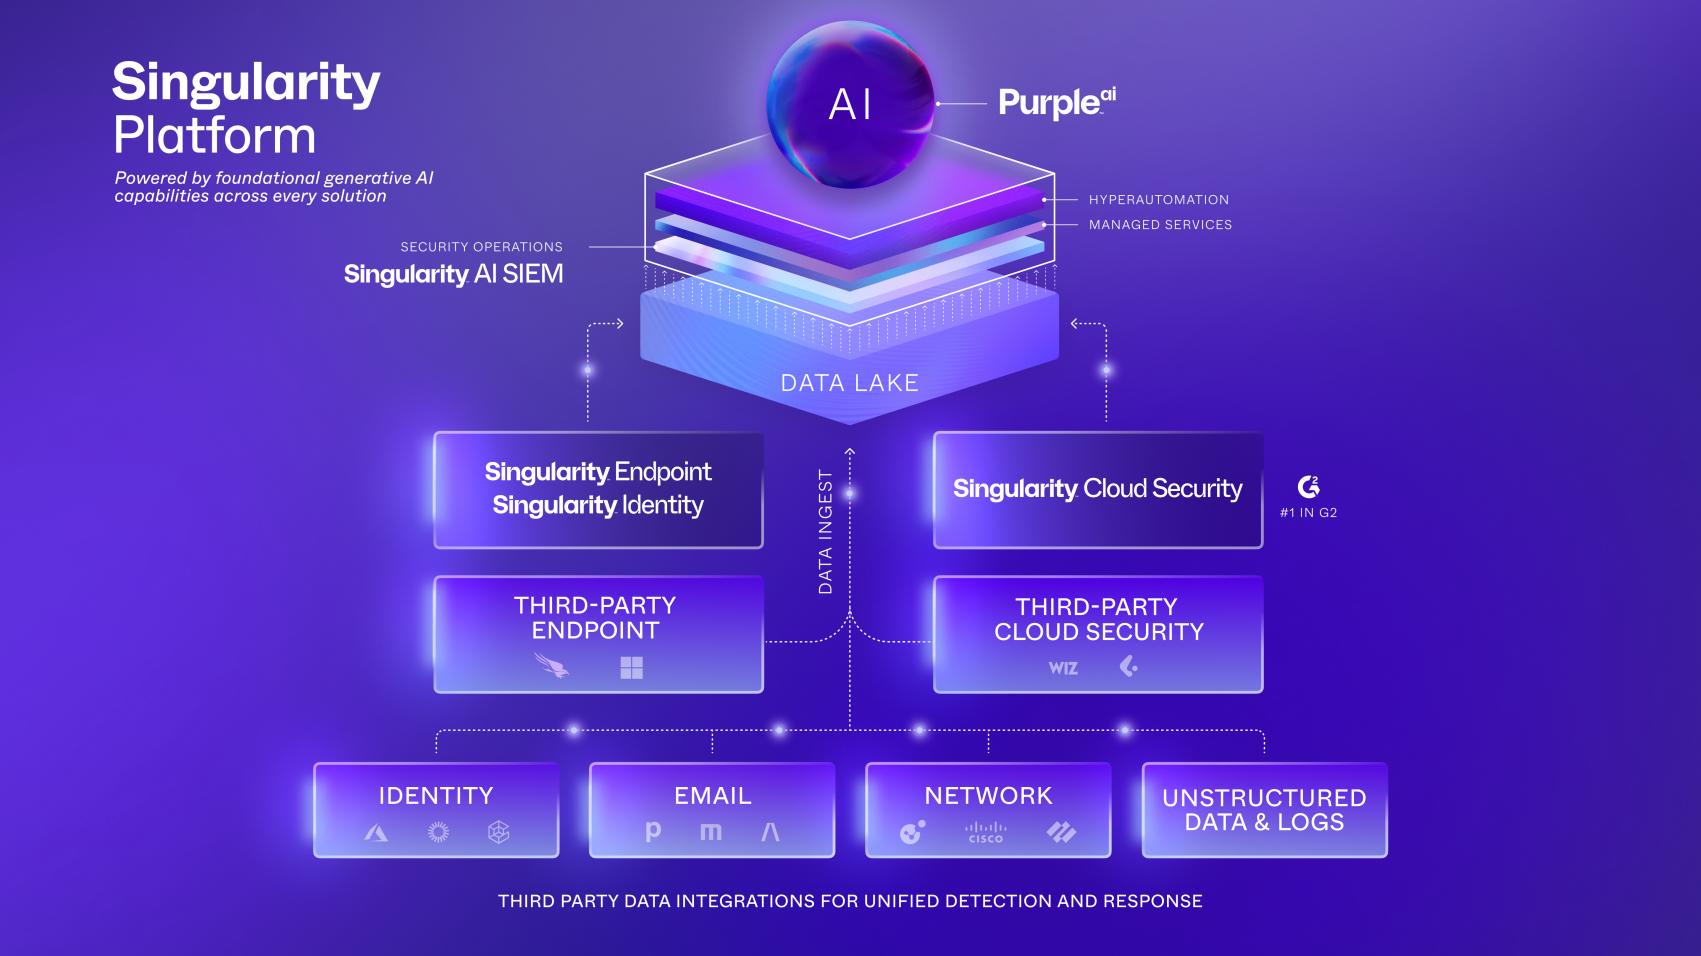
Singularity Platform 是 SentinelOne 的核心平台架構, 將安全資料、AI 分析及回應能力整合在共同的基礎上。 不同安全能力可以共享相關事件資訊, 協助資安團隊從單一管理介面掌握威脅脈絡。
平台運作的三項基礎
整合原生與支援的第三方安全資料, 建立跨環境的資料視野, 支援後續搜尋、分析與事件調查。
運用 AI 協助關聯安全訊號、 理解事件資訊及支援威脅調查, 減少重複性的資料整理工作。
將事件調查結果與自動化工作流程連結, 依據政策及設定執行支援的應變動作。
Singularity 平台核心能力
平台涵蓋端點安全、跨環境威脅偵測、 AI 輔助調查、安全資料管理與自動化回應。 以下依照各項能力在資安營運中的角色進行說明。
01|Singularity Endpoint
端點安全防護
以端點代理程式及行為分析技術為基礎, 協助企業識別端點上的惡意程式、 可疑行為及潛在攻擊活動。
- 支援端點威脅預防與偵測。
- 分析可疑程式及異常行為。
- 依據政策執行隔離與應變措施。
- 在支援的作業環境與授權條件下提供修復或回復功能。
02|Singularity XDR
擴展式偵測與回應
XDR(Extended Detection and Response) 協助關聯端點及其他支援的安全資料來源, 從不同事件訊號中理解可能的攻擊脈絡。
- 整合原生及支援的第三方安全資料。
- 關聯不同環境中的可疑活動。
- 支援威脅搜尋與事件調查。
- 協助資安團隊掌握事件發展及回應狀態。
03|Purple AI
AI 資安分析助理
Purple AI 是 SentinelOne 的 AI 資安分析能力, 透過自然語言互動及 AI 輔助分析, 協助資安人員進行威脅搜尋與事件調查。
- 以自然語言提出資安查詢需求。
- 協助產生及整理調查所需的查詢內容。
- 彙整相關安全資訊與事件脈絡。
- 提供調查摘要及後續分析方向。
04|Singularity AI SIEM
安全事件管理與分析
AI SIEM 協助企業整合不同來源的安全遙測資料, 進行資料標準化、搜尋、關聯與分析, 支援資安維運中心(SOC)的監控及調查工作。
- 蒐集原生及支援的第三方安全資料。
- 支援安全日誌搜尋與事件分析。
- 結合 Purple AI 協助調查安全事件。
- 串聯自動化工作流程與回應作業。
05|Singularity Hyperautomation
資安流程自動化
Hyperautomation 將事件調查與回應流程連結, 協助企業建立可重複使用的自動化工作流程, 減少重複性人工操作。
- 建立及管理自動化工作流程。
- 串接支援的安全工具與系統。
- 依據事件條件執行指定工作。
- 依照政策設定人工核准與自動執行機制。
06|Singularity Data Lake
統一安全資料基礎
Data Lake 是 Singularity Platform 的重要資料基礎,協助集中管理不同來源的安全資料, 支援搜尋、分析、威脅調查及 AI 應用。
- 集中管理原生及支援的第三方安全資料。
- 建立跨環境的安全資料視野。
- 支援安全資料搜尋與分析。
- 依據資料量、保留政策及授權規劃儲存需求。
AI 與自動化如何協助 SOC 營運?
SOC(Security Operations Center,資安維運中心) 必須持續處理安全告警、分析事件及追蹤威脅活動。 Singularity Platform 將資料整合、AI 輔助調查及自動化回應 串聯成一套資安營運流程。
蒐集端點及其他支援來源的安全訊號, 建立共同資料基礎。
透過端點安全與事件關聯, 協助識別可疑活動及安全事件。
利用 Purple AI 協助搜尋資料、 整理證據及理解事件脈絡。
透過 Hyperautomation 與支援的回應機制, 依據政策執行應變工作。
這種平台整合方式,讓資安團隊不只處理個別告警, 也能從資料、調查與回應的整體流程, 規劃更一致的資安營運機制。
SentinelOne 產業應用情境
不同產業面臨的資安風險、資訊環境與管理需求各不相同。 可依企業的端點、雲端工作負載及既有資安架構, 評估適合的 SentinelOne 防護與營運方案。
金融服務業
應用需求: 保護金融機構端點與重要資訊系統, 並強化安全事件的監控、調查及追蹤能力。
醫療保健業
應用需求: 保護醫療資訊環境中的適用端點與系統, 協助掌握異常活動並支援事件調查。
零售與電子商務
應用需求: 因應門市、電商平台及雲端服務分散的環境, 建立更完整的端點防護與安全事件管理。
製造業
應用需求: 針對適用的 IT 端點及工作負載部署防護, 協助掌握異常活動。OT 環境須另行評估設備相容性與部署條件。
政府與教育機構
應用需求: 因應大量使用者、校園設備及分散資訊系統, 建立一致的端點安全管理與事件調查流程。
科技與服務業
應用需求: 因應遠端辦公、開發環境與雲端工作負載, 整合安全資料並支援跨環境威脅調查。
建立更完整的企業資安防護與營運架構
SentinelOne Singularity Platform 以共同資料基礎串聯端點安全、威脅偵測、 AI 輔助調查與自動化回應, 協助企業逐步整合既有資安工具與營運流程。
- 整合安全資訊: 協助掌握不同安全資料來源與事件關聯。
- 強化端點防護: 透過行為分析與端點安全能力, 協助識別及處理可疑活動。
- AI 輔助調查: 讓分析人員透過自然語言及 AI 工具, 更有效率地搜尋與理解安全資料。
- 自動化應變流程: 將常見事件處理工作標準化, 依照管理政策執行適當動作。
- 支援既有環境整合: 依據支援的資料來源與連接方式, 規劃平台與既有安全工具的整合。

SentinelOne | AI 驅動的資安防護平台
SentinelOne 提供以 AI 為基礎的資安平台, 涵蓋端點安全、雲端工作負載防護、 威脅偵測與回應,以及資安維運分析等能力。 旗下 Singularity Platform 可依企業需求整合不同安全資料來源與防護模組, 協助資安團隊掌握威脅事件、進行調查並執行回應。